Sécurité informatique

Les étapes de reconstruction après une cyberattaque

Avec leurs stocks de données, les établissements de santé sont des cibles de choix pour les cyberattaques. Si de tels événements bouleversent voire stoppent toujours l’activité, la préparation et l’organisation de la réaction peuvent faciliter et accélérer la reprise des opérations.

icon réservé aux abonnésArticle réservé aux abonnés
Le 06/03/24 à 7:00, mise à jour le 06/03/24 à 7:23 Lecture 5 min.
En 2020, l’un des hôpitaux du réseau Cleveland Clinic, en Ohio, a été victime d’une attaque au rançongiciel. Cette forme de piratage informatique consiste à bloquer l’accès à des données ou au système jusqu’au paiement d’une rançon. Lors d’une session de congrès 2023 de la Société nord-américaine de radiologie, Po-Hao Chen, responsable de l’informatique au sein du groupe, est revenu sur cette expérience et ses enseignements, qu’il a présentés en 2021 dans la revue Journal of Digital Imaging

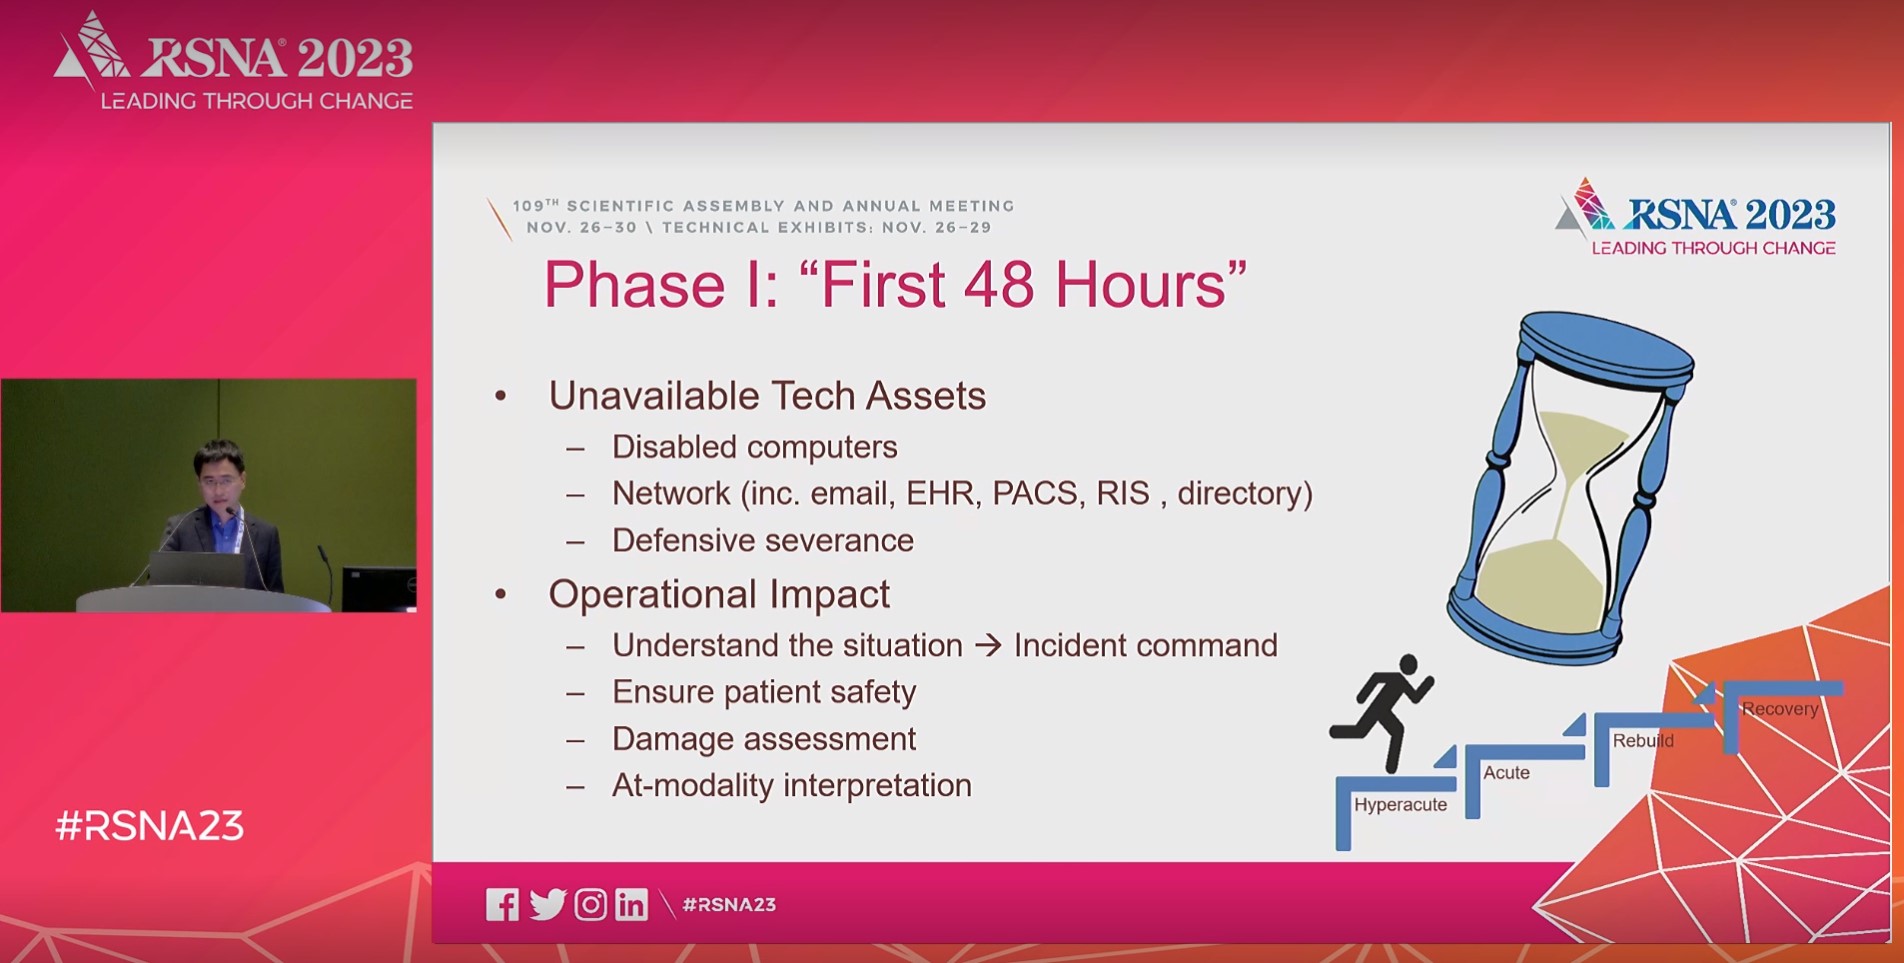
Po-Hao Chen et ses confrères du réseau Cleveland Clinic ont identifié quatre phases dans le processus de réaction et de rétablissement consécutif à une cyberattaque. Capture d'écran RSN 2023

En 2020, l’un des hôpitaux du réseau Cleveland Clinic, en Ohio, a été victime d’une attaque au rançongiciel. Cette forme de piratage informatique consiste à bloquer l’accès à des données ou au système jusqu’au paiement d’une rançon. Lors d’une session de congrès 2023 de la Société nord-américaine de radiologie, Po-Hao Chen, responsable de l’informatique au sein du groupe, est revenu sur cette expérience et ses enseignements, qu’il a présentés en 2021 dans la revue Journal of Digital Imaging [1].

Phase 1 : comprendre et protéger

Dans cet article, il identifie quatre phases dans le processus de réaction et de rétablissement consécutif à une cyberattaque. La première est celle des premières heures après l’attaque. « Les priorités sont alors de comprendre ce qui se passe et de protéger les patients », explique Po-Hao Chen. « Parfois, comme dans notre cas, des mesures de défenses se déclenchent et l’établissement est séparé du réseau hospitalier et d’internet. Une cyberattaque peut aussi

Il vous reste 86% de l’article à lire

Docteur Imago réserve cet article à ses abonnés

S'abonner à l'édition
  • Tous les contenus « abonnés » en illimité
  • Le journal numérique en avant-première
  • Newsletters exclusives, club abonnés

Abonnez-vous !

Docteur Imago en illimité sur desktop, tablette, smartphone, une offre 100% numérique

Offre mensuelle 100 % numérique

23 €

par mois

S’abonner à Docteur Imago

Auteurs

Jérome Hoff

Rédacteur en chef adjoint BOM Presse Clichy

Voir la fiche de l’auteur

Bibliographie

  1. Po-Hao Chen, Robert Bodak, Namita S. Gandhi, « Ransomware Recovery and Imaging Operations: Lessons Learned and Planning Considerations », Journal of Digital Imaging, juin 2021, vol. 34, n° 3. DOI : 10.1007/s10278-021-00466-x.

Discussion

Aucun commentaire

Laisser un commentaire

Le fil Docteur Imago

11 Oct

16:15

Le groupe IMAO et Siemens Healthineers signent un partenariat stratégique de long terme pour accompagner la transformation de l'imagerie médicale dans les Hauts-de-France, pour une durée de 12 ans et à hauteur de 35,4 millions d'euros.

10:00

Nathalie Lassau, radiologue à Gustave-Roussy et directrice de l’institut de formation supérieure biomédicale de l’université Paris Saclay, entre autres casquettes, a reçu ce vendredi 9 octobre la médaille d'honneur de la SFR.

7:07

Les prix innovation JFR 2026 ont récompensé GE Healthcare pour son scanner Photonova Spectra et ReconDL, son outil de reconstruction en mammographie 3D, Siemens healthineers pour syngo.CT Coronary Cockpit, solution dédiée à l’analyse des artères coronaires à partir d’images scanner, et Philips, pour son IRM BlueSeal Horizon 3T.
✕
Docteur Imago

GRATUIT
VOIR